Oui, l’OSINT est légal en Suisse quand l’information est réellement publique et obtenue sans subterfuge. Trois limites encadrent la pratique : la loi sur la protection des données (LPD, en vigueur depuis le 1er septembre 2023), l’interdiction de l’accès indu à un système informatique (art. 143bis CP) et la protection de la personnalité (art. 28 CC). Un faux profil ou un mot de passe contourné fait sortir de l’OSINT.
Pour un détective privé, l’OSINT est un outil quotidien : préparer une mission, vérifier ce que dit un client, parfois résoudre un dossier sans sortir du bureau. Mais une information mal obtenue ne vaut rien. Elle peut être écartée par un juge et engager la responsabilité de celui qui l’a collectée. Voici les règles qui s’appliquent.
Quelle est la règle de base ?
La règle tient en une phrase. Si l’information est accessible à n’importe qui sans subterfuge, c’est de l’OSINT. Si vous devez tricher pour y accéder, ce n’en est plus.
Tricher, c’est par exemple mentir sur son identité, deviner un mot de passe, exploiter une faille technique ou se faire passer pour un proche. Le caractère public ne dépend pas de la facilité technique d’accès, mais de la volonté de celui qui a publié : un profil verrouillé exprime clairement que son titulaire ne veut pas d’un public indéterminé.
Que dit la loi sur la protection des données ?
La loi fédérale sur la protection des données (LPD, RS 235.1), souvent appelée nLPD, est en vigueur depuis le 1er septembre 2023. Elle ne protège plus que les personnes physiques. Une donnée publique reste une donnée personnelle : la trouver librement ne dispense pas de respecter la loi quand on la collecte, la conserve et l’utilise.
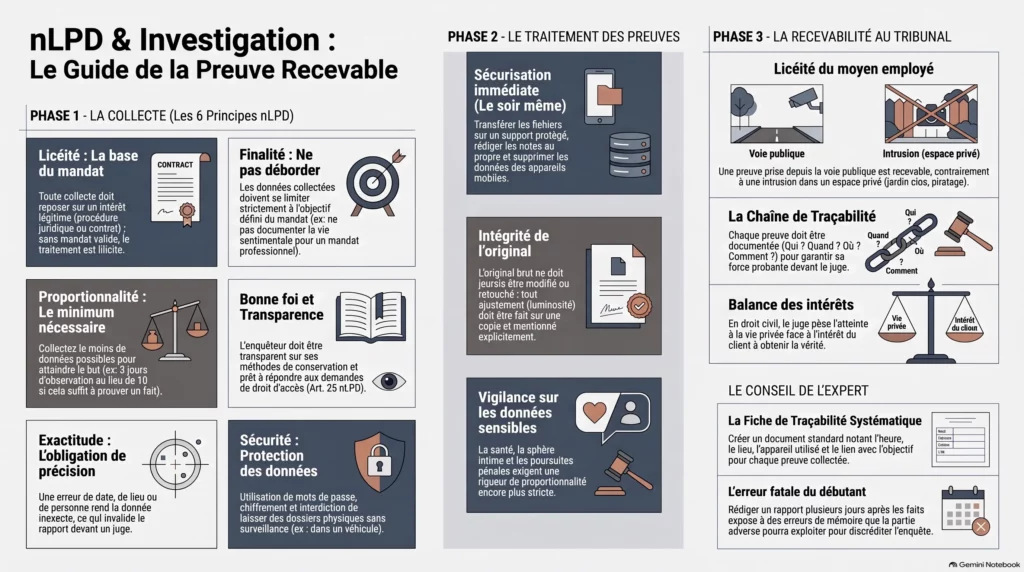
Les principes à retenir pour l’OSINT :
- Licéité. La collecte doit être faite par des moyens légaux.
- Finalité. Les données servent le but du mandat, pas une curiosité générale. D’où l’importance de définir une question précise avant de chercher.
- Proportionnalité. On ne garde que ce qui répond à cette question. Un dossier qui accumule tout ce qui traîne sur une personne est difficile à justifier.
- Sécurité. Les données collectées doivent être protégées contre l’accès de tiers.
- Devoir d’informer. La loi prévoit un devoir d’informer lors de la collecte, que le détective doit connaître et articuler avec les besoins du mandat.
Une atteinte peut être justifiée par un motif justificatif (art. 31 LPD), par exemple un intérêt prépondérant. C’est ce qui permet à un détective de travailler sur une personne qui n’a pas consenti. La LPD prévoit aussi des amendes pénales qui visent la personne physique responsable (art. 60 ss LPD), et non seulement l’entreprise. Le détail est expliqué sur la page détective privé et nLPD.
Art. 143bis CP : l’accès indu à un système informatique
Le Code pénal punit l’accès indu à un système informatique (art. 143bis CP). C’est la limite numérique la plus nette. Elle couvre notamment :
- se connecter au compte d’une autre personne, même avec un mot de passe deviné, trouvé ou transmis par un tiers ;
- contourner une page protégée par un identifiant ;
- exploiter une faille pour atteindre des données qui ne sont pas destinées au public.
À l’inverse, consulter un document qu’un moteur de recherche a indexé publiquement, même mis en ligne par erreur, ne fait pas de vous un pirate. La différence est celle entre lire ce qui est affiché et forcer une porte. Les données personnelles trouvées ainsi restent toutefois soumises à la LPD.
Art. 179novies CP : la soustraction de données
Le Code pénal punit aussi la soustraction de données personnelles (art. 179novies CP). Pour l’OSINT, la leçon est pratique : des données qui ne sont pas librement accessibles ne deviennent pas une source ouverte parce qu’on a trouvé un moyen de les extraire. Une base de données privée copiée, un fichier client récupéré hors de tout cadre : ce n’est pas du renseignement en sources ouvertes, c’est un risque pénal et une preuve inutilisable.
Les faux profils : pourquoi c’est une ligne rouge
Sur les réseaux sociaux, la tentation est grande. Un profil est verrouillé, les photos sont réservées aux « amis ». Il suffirait de créer un compte fictif et d’envoyer une demande. Ce subterfuge porte atteinte à la personnalité, protégée par l’art. 28 du Code civil. Toute atteinte est illicite, sauf consentement, intérêt prépondérant privé ou public, ou loi.
Au-delà du risque juridique, le faux profil vicie la preuve. Un rapport qui repose sur des informations obtenues par tromperie est fragile devant un juge, et la partie adverse ne manquera pas de le souligner. Le résultat est souvent pire que l’absence d’information.
| Situation | Statut | Base |
|---|---|---|
| Consulter et documenter un profil public | Permis | Source ouverte, LPD à respecter |
| Rechercher un pseudonyme réutilisé sur plusieurs services | Permis | Source ouverte, LPD à respecter |
| Créer un faux profil pour accéder à un compte privé | Interdit | Atteinte à la personnalité (art. 28 CC) |
| Se connecter au compte d’un tiers | Interdit | Accès indu (art. 143bis CP) |
| Utiliser un outil de reconnaissance faciale | Très risqué | Données biométriques sensibles (LPD) |
Reconnaissance faciale et intelligence artificielle
Des services comme PimEyes ou Clearview AI retrouvent des photos d’une personne à partir de son visage. Les données biométriques, dont le visage, sont des données personnelles sensibles au sens de la LPD. Leur usage dans une enquête privée soulève des questions majeures de proportionnalité et de licéité. La prudence impose de ne pas s’y fier comme source principale et de vérifier la légalité de l’outil dans le contexte suisse avant tout usage.
Et le monde physique ?
L’OSINT prépare souvent le terrain. Les règles du terrain restent alors pleinement applicables : pas de violation de domicile (art. 186 CP), pas de prise de vues dans le domaine secret ou privé sans consentement (art. 179quater CP). Une photo trouvée en ligne peut être vérifiée librement. Une photo prise à travers une fenêtre, non. Voir la page ce qu’un détective privé a le droit de faire.
Les bonnes pratiques qui protègent la preuve
- Tracer. Pour chaque information, une capture montrant l’URL complète et la date de consultation. Un lien seul ne suffit pas : les pages changent.
- Recouper. Une source unique est une piste. Une deuxième source indépendante en fait un fait.
- Limiter. Ne conserver que ce qui répond à la question du mandat.
- Sécuriser. Protéger les dossiers et les supprimer quand ils ne sont plus nécessaires.
- Rester honnête. Aucune fausse identité, aucun contournement d’accès.
Pour les outils et la méthode, voir les pages OSINT en Suisse et outils OSINT.
Se former à un OSINT conforme au droit suisse
La formation OSINT est incluse dans l’abonnement, avec la formation de détective privé. Elle intègre le cadre légal suisse à chaque technique : ce qu’on peut consulter, comment le documenter, où s’arrêter. Elle ne remplace pas un avis juridique pour un cas particulier.
Questions fréquentes
L’OSINT est-il légal en Suisse ?
Oui, tant que l’information est réellement publique, obtenue sans subterfuge, et que sa collecte respecte la loi sur la protection des données : licéité, finalité, proportionnalité et sécurité.
Une donnée publique est-elle libre de toute règle ?
Non. Une donnée personnelle publique reste soumise à la LPD quand on la collecte, la conserve et l’utilise. Elle doit servir le but du mandat et rester proportionnée.
Peut-on créer un faux profil pour une enquête ?
Non. Accéder à un contenu privé sous une fausse identité porte atteinte à la personnalité (art. 28 CC) et fragilise toute preuve obtenue.
Consulter un document mis en ligne par erreur, est-ce du piratage ?
Non, si le document est accessible publiquement et indexé par un moteur de recherche. Contourner un mot de passe ou un accès restreint est en revanche punissable (art. 143bis CP).
La reconnaissance faciale est-elle autorisée ?
Son usage dans une enquête privée est très risqué : le visage est une donnée biométrique sensible au sens de la LPD. Il ne doit jamais servir de source principale.